Por Victoriano Martínez
¿Los datos personales en posesión de cuántas instituciones públicas en el Estado han sido vulneradas por ataques de hackeo, qué información de cuántas personas ha sido extraída y qué tipo de riesgos pueden correr? La Comisión Estatal de Garantía de Acceso a la Información Pública (CEGAIP) ya lo debería saber.
De acuerdo con la Ley de Protección de Datos Personales en Posesión de los Sujetos Obligados en el Estado, la CEGAIP debe tener una idea clara sobre esa información, que para el dominio público ha fluido de manera dispersa en información que ha sido publicada en medios de comunicación.
Se sabe que desde julio del año pasado la Fiscalía General del Estado (FGE) sufrió un ataque cibernético con la extracción de más de 73 mil presuntos documentos confidenciales, ante los que su titular, Manuela García Cázarez, se deslindó al señalar que el sitio Web lo administra el gobierno estatal.
Desde entonces, el portal de internet de la FGE entró en un periodo de renovación y actualización que se mantiene a la fecha con el aviso en su página de inicio que señala que “Estamos trabajando para ti / Estamos renovando nuestro espacio digital para brindarte una atención más ágil y eficiente”.
El mes pasado se advirtió sobre un hackeo al Poder Judicial del Estado (PJE) que habría provocado la filtración de 11 gigabytes de datos comprimidos con más de 27 mil archivos correspondientes al periodo 2025- 2026.
Por esos mismos días, se dio a conocer un hackeo a las bases de datos del Colegio de Bachilleres (Cobach), con la extracción de miles de datos de alumnos, directivos, empleados y maestros, por parte de un hacker que amenazó con ponerlos a la venta.
El pasado 21 de agosto, el Ayuntamiento emitió un comunicado sobre la vulneración de sus sistemas y tres días después el alcalde Enrique Galindo Ceballos reveló que al ayuntamiento le fue solicitado un rescate por la información extraída consistente en declaraciones patrimoniales de los servidores públicos.
Galindo Ceballos reconoció la posibilidad de que se hayan vulnerado y expuesto datos de ciudadanos que realizan trámites o consultas en las plataformas municipales.
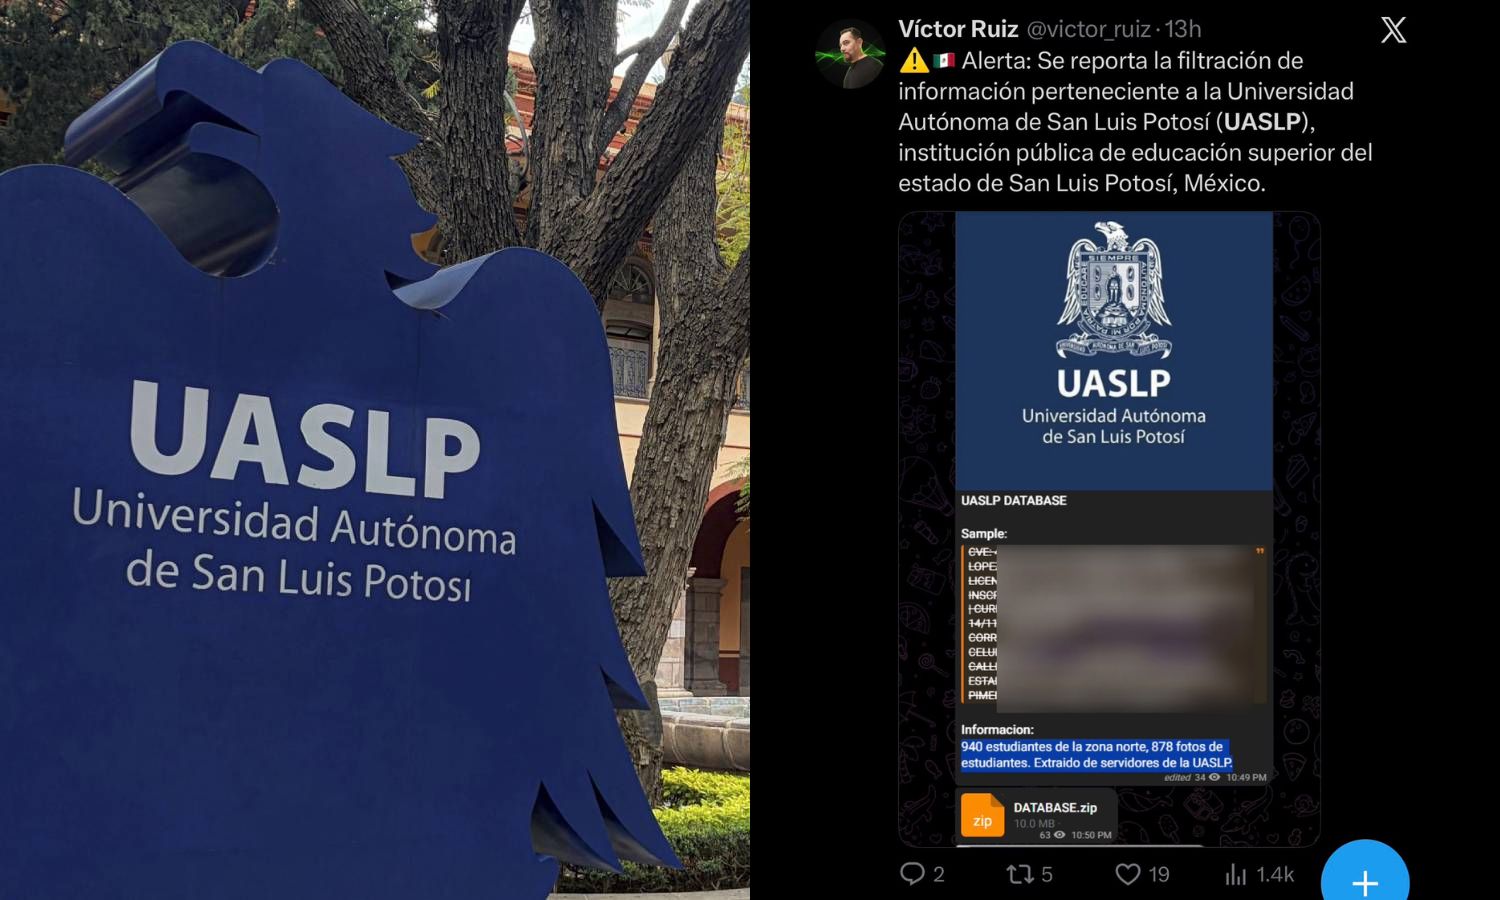
El pasado fin de semana, se dio a conocer el caso de la Universidad Autónoma de San Luis Potosí (UASLP). La información presuntamente extraída de servidores de la UASLP correspondería a 940 estudiantes de la zona norte e incluiría 878 fotografías.
Conforme a lo publicado por la prensa, por lo menos la FGE, el PJE, el Colegio de Bachilleres, el Ayuntamiento y la UASLP habrían sufrido vulneraciones en sus espacios de Internet que, conforme a la Ley de Protección de Datos Personales en Posesión de Sujetos Obligados, ya habrían notificado esa vulneración a la CEGAIP.
Este 15 de septiembre, la CEGAIP informó en su cuenta de Facebook, sobre una reunión con representantes de las unidades de transparencia de la UASLP, el PJE, el Colegio de Bachilleres y la FGE como parte de un “trabajo conjunto ante posibles vulneraciones de seguridad”.
“El objetivo fue dar seguimiento conjunto a las investigaciones previas iniciadas por la CEGAIP, derivadas de publicaciones que hicieron del conocimiento público presuntos hackeos a páginas web, plataformas digitales o sistemas informáticos”, señaló la CEGAIP en su post.
Es decir, no inició las investigaciones a partir de las notificaciones que por ley le debieron hacer los sujetos obligados, sino “derivadas de publicaciones”. Si el Ayuntamiento también hizo públicas vulneraciones, ¿por qué no lo convocó a esa reunión? ¿No se enteraron los comisionados?
¿Cuenta la CEGAIP con las notificaciones a que obliga la Ley sobre los casos de vulneraciones con las que pudiera evaluar la magnitud del problema, en especial el riesgo que podrían tener miles de personas y qué tipo de riesgo sería?
El hecho de que informe que se reunieron y agradezca “la disposición y apertura de las instituciones participantes, quienes asumieron el compromiso de fortalecer, desde sus respectivos ámbitos, las acciones de Protección de Datos Personales” muy poca utilidad tiene para la población que podría resultar afectada y requiere ser advertida con medidas de prevención.
¿Los datos personales en posesión de cuántas instituciones públicas en el Estado han sido vulneradas por ataques de hackeo, qué información de cuántas personas ha sido extraída y qué tipo de riesgos pueden correr? La CEGAIP ya lo debería saber.
Pero no sólo lo debería saber. Se trata de un asunto que exige una acción preventiva urgente en la que se debe advertir a la población que pudiera ser afectada sobre los riesgos que corre, las medidas preventivas que debe tomar y la forma en la que debe reaccionar en caso de que enfrente un acto de vulneración personal.