Fernanda Durán
La Universidad Autónoma de San Luis Potosí (UASLP) informó que analiza una presunta filtración de información correspondiente a estudiantes, luego de que este domingo 13 de septiembre un especialista en tecnología y ciberseguridad difundiera datos que atribuyó al atacante identificado como “zfo$”, relacionados con el incidente informático que afectó a la institución desde principios de agosto.
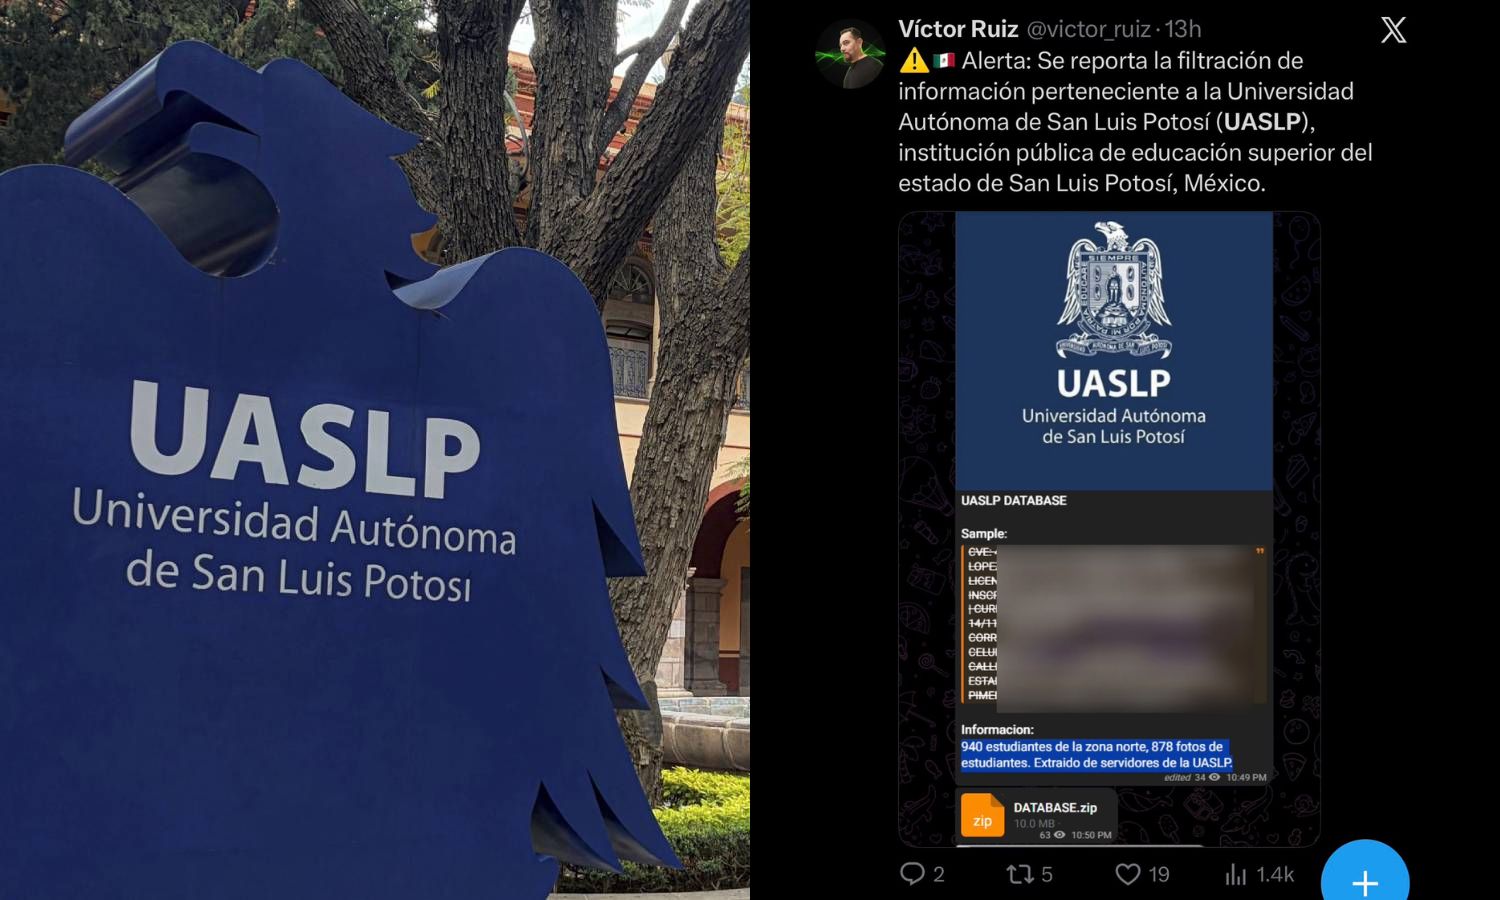
La advertencia fue publicada a través de X por el usuario Víctor Ruiz, quien anteriormente ha difundido alertas sobre vulneraciones de información en otras instituciones, entre ellas el Poder Judicial local, dependencias gubernamentales y universidades.
En esta ocasión señaló que la información presuntamente extraída de servidores de la UASLP correspondería a 940 estudiantes de la zona norte e incluiría 878 fotografías.
De acuerdo con lo publicado, los registros expuestos contendrían información académica y datos personales, entre ellos nombres, carreras, situación académica, fechas de nacimiento, información de contacto e identificadores institucionales.
El especialista advirtió que, por el tipo de información referida, podría existir un riesgo para la privacidad de las personas involucradas, por lo que pidió a la UASLP y a las autoridades investigar el origen de los archivos, establecer si corresponden a información institucional y determinar el alcance de una posible exposición.
También recomendó preservar las evidencias digitales y aplicar medidas de contención, protección y notificación en caso de que se confirme que los datos corresponden a estudiantes de la UASLP.
La publicación incluyó una captura en la que se observa una supuesta base identificada como “UASLP DATABASE”, acompañada de la referencia a los 940 estudiantes y 878 fotografías, así como un archivo comprimido.
Horas después de la advertencia, la Universidad emitió un posicionamiento en el que confirmó que revisa específicamente la información difundida, pero hasta ahora no ha determinado si corresponde al ataque registrado a principios de agosto.
La institución recordó que desde agosto reconoció públicamente haber sufrido un incidente de ciberseguridad que afectó diversos sistemas, por lo que presentó una denuncia ante la Fiscalía General de la República (FGR) y solicitó la intervención técnica de la Guardia Nacional mediante su área de ciberseguridad, CERT-MX.
Hasta antes de esta nueva publicación, el rector Alejandro Zermeño Guerra había dado a conocer que parte de la información afectada permanecía encriptada y bajo resguardo, mientras la Guardia Nacional intentaba acceder a los servidores para determinar el origen del ataque y recuperar los archivos.
La Universidad señaló ahora que mantiene activos sus protocolos de atención a incidentes de seguridad informática y que, en caso de confirmarse una afectación adicional, deberá informar tanto a la comunidad universitaria como a las autoridades correspondientes.
La UASLP también pidió a estudiantes, docentes y personal administrativo mantenerse atentos ante posibles intentos de fraude derivados de la difusión de la presunta filtración.
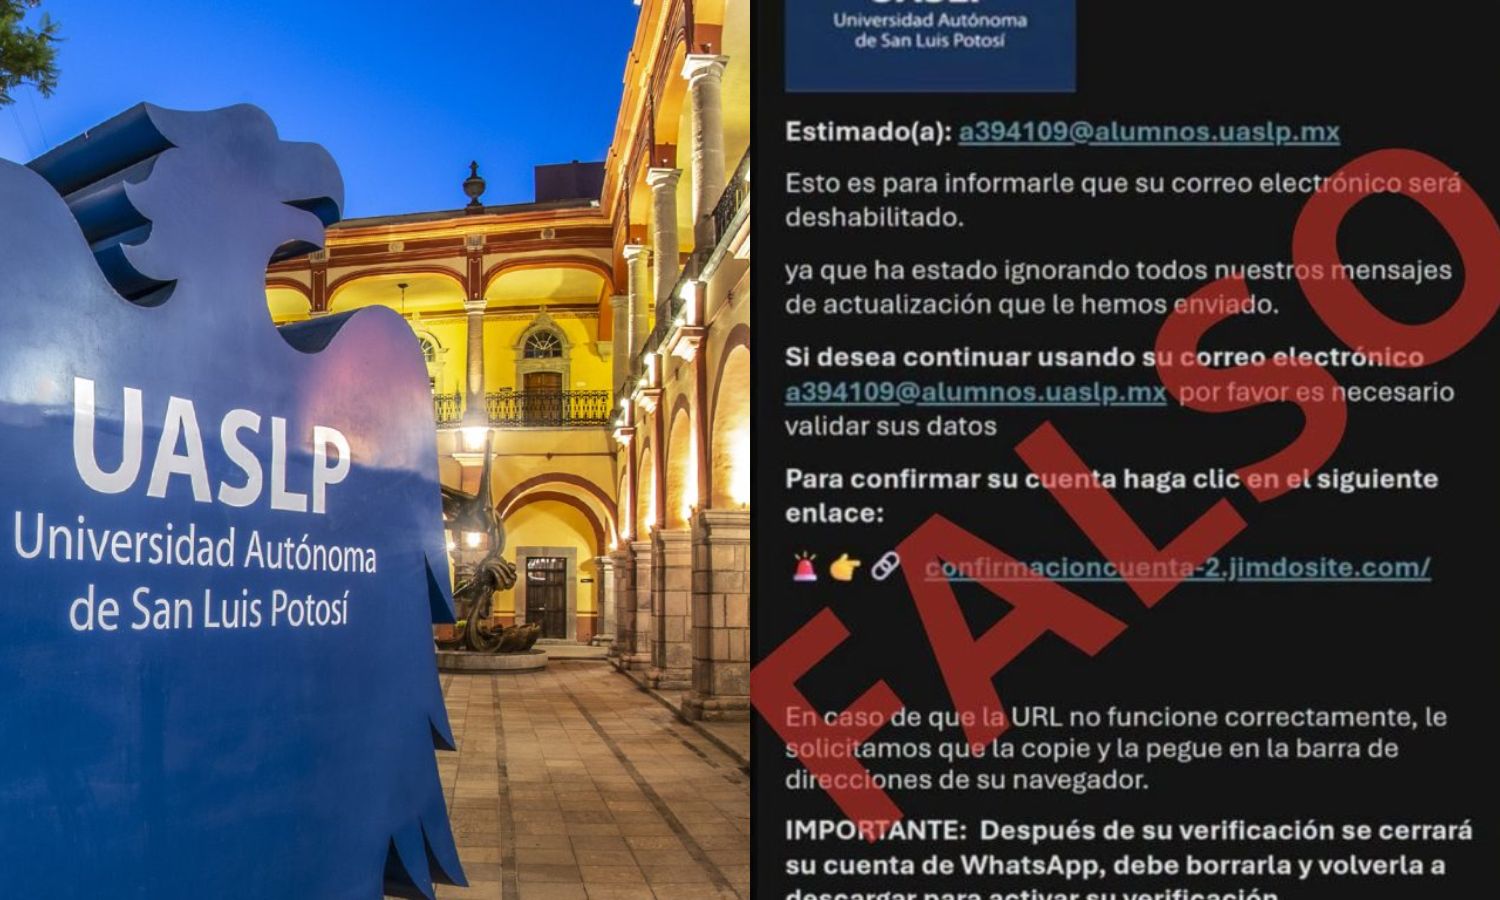
En particular, llamó a extremar precauciones frente a mensajes de phishing, modalidad mediante la cual se suplanta la identidad de una institución o persona para obtener contraseñas, datos personales o acceso a cuentas mediante correos, mensajes o enlaces falsos.
“Se hace un llamado a las y los universitarios, a mantenerse atentos únicamente a la información oficial emitida por los canales institucionales de la UASLP, y a extremar precauciones ante posibles intentos de phishing o suplantación que pudieran derivarse de la difusión de este tema”.
La advertencia se suma a las que distintas facultades habían difundido recientemente por la circulación de correos y mensajes fraudulentos que utilizaban la identidad de la Universidad para solicitar verificaciones de cuentas, datos personales o el ingreso a enlaces externos.
Por ahora, la UASLP no ha confirmado que los registros difundidos correspondan efectivamente a información extraída durante el ataque de agosto ni que exista una nueva vulneración de sus sistemas. La institución indicó que continuará trabajando con las autoridades federales mientras determina el origen y alcance de los archivos publicados.
Ruiz puso a disposición el contacto directo a la Unidad de Atención a Víctimas de Delitos Digitales (UAVDD) de SILIKN, empresa tecnológica enfocada en ciberseguridad y seguridad de la información, fundada por él.