Fernanda Durán
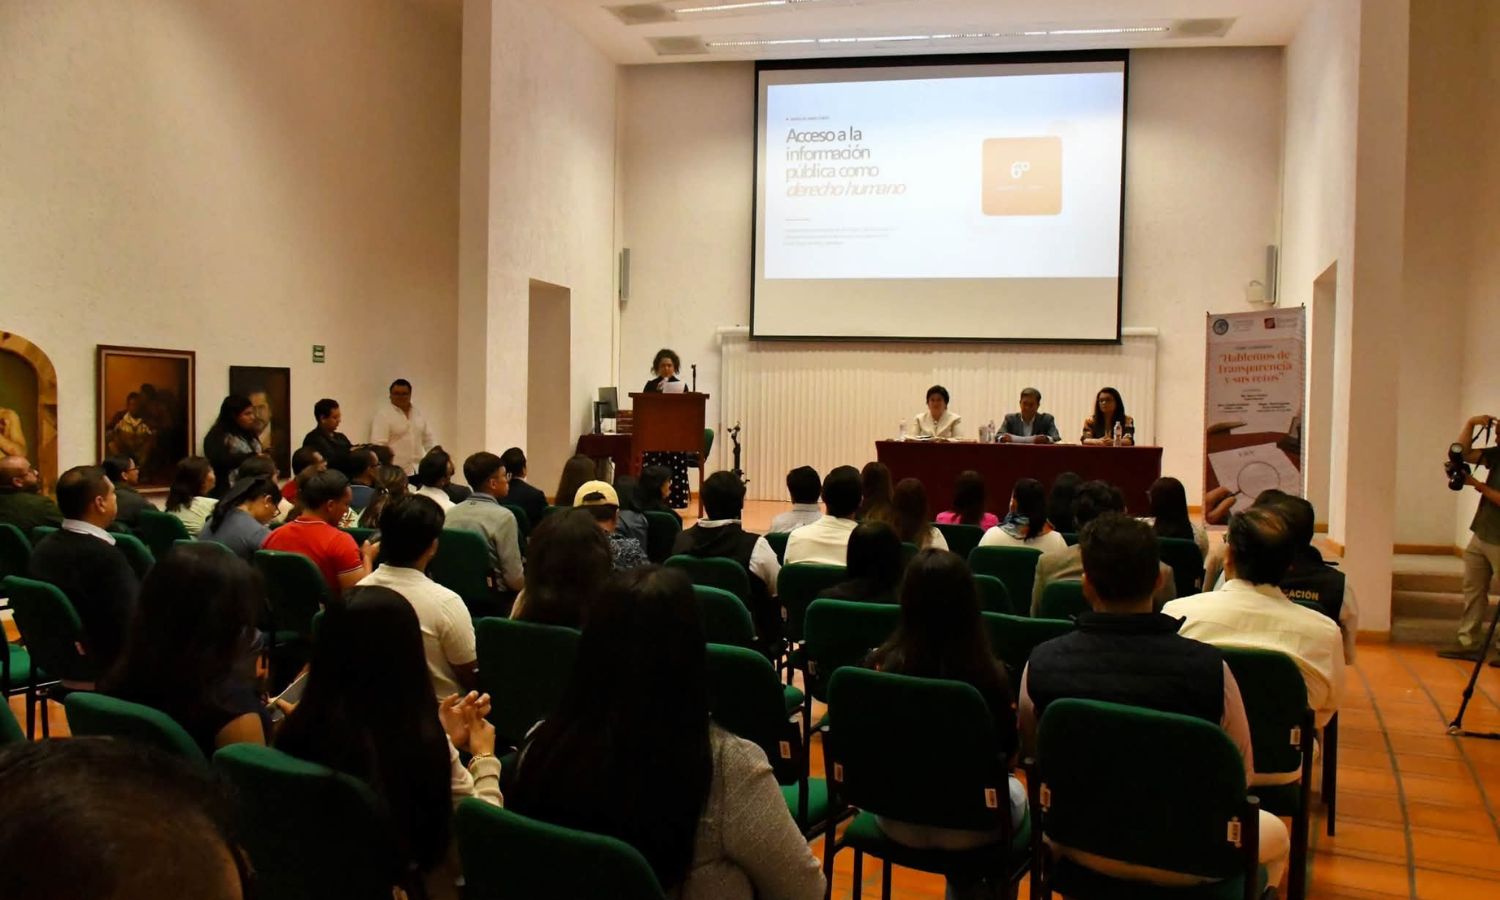
Que los propios poderes revisen las inconformidades contra sus respuestas, que el amparo se convierta en la siguiente vía para buena parte de los casos y que la protección de datos personales quede expuesta a fallas de ciberseguridad, gestión documental y uso de inteligencia artificial, fueron algunos de los principales riesgos señalados durante el foro “Hablemos de Transparencia y sus retos”.
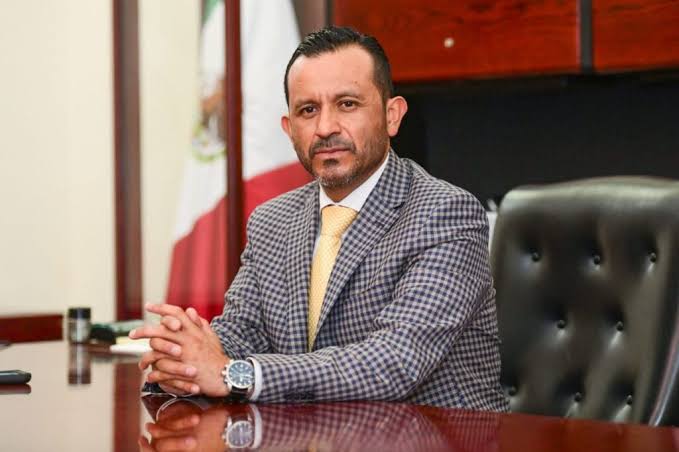
El diputado Marco Antonio Gama Basarte sostuvo que el nuevo modelo no debería permitir que las instituciones como el Congreso se vigilen a sí mismas y planteó que la armonización local debe incorporar mayor participación ciudadana, independencia y capacidad de sanción.
Sin embargo, al ser cuestionado sobre cómo garantizar esa autonomía si la propia reforma local ya establece que las nuevas autoridades garantes formarán parte de dependencias, contralorías u órganos internos de control, no explicó qué mecanismo concreto permitiría separarlas de esas estructuras.
El diputado se limitó a señalar que todavía existe margen para discutir el diseño local y buscar “lo que le conviene al Estado”.
El legislador señaló que las conclusiones del foro serán llevadas a la discusión de las leyes secundarias y sostuvo que San Luis Potosí todavía tiene margen para incorporar reglas propias, además de las disposiciones derivadas de la legislación federal.
“Como Estado y como Congreso, tenemos también las facultades para sacar algo bien, no tiene que ser exactamente igual”.
Durante su intervención también advirtió que ningún nuevo diseño institucional debería representar un retroceso respecto de derechos ya alcanzados y planteó que el organismo que sustituya a la CEGAIP debe ser “más ciudadana, más técnica, más autónoma” y contar con “mayor capacidad de sanción”.
Uno de los principales puntos abordados fue precisamente quién revisará las negativas, respuestas incompletas o declaraciones de inexistencia de información. La magistrada del TEJA, María Eugenia Reyna Mascorro, explicó que el nuevo esquema pasa de una autoridad garante única a varias autoridades vinculadas con cada sujeto obligado, como contralorías y órganos internos de control.
También detalló que, una vez resuelto el recurso de revisión, ya no existirá para todos los casos una segunda instancia administrativa equivalente a la que operaba anteriormente. El recurso de inconformidad quedaría limitado a asuntos relacionados con recursos federales, mientras que en los demás casos la siguiente vía sería el juicio de amparo.
Desde Ciudadanos Observando, Guadalupe González Covarrubias cuestionó que ese diseño pueda facilitar realmente el acceso a la información:
“Si el gobierno no me entrega la información, en primera instancia yo me quejo con el propio gobierno”.
Advirtió además que acudir posteriormente a un amparo implica tiempo, conocimientos y recursos que no todas las personas tienen, lo que podría convertirse en una barrera adicional:
“Lo que tenemos el día de hoy son mayores obstáculos, cada vez es más difícil llegar a la información”.
Por su parte, la excomisionada de la CEGAIP, Claudia Elizabeth Ávalos Cedillo, centró sus advertencias en la protección de datos personales, la gestión documental, la ciberseguridad y el uso de inteligencia artificial dentro de las instituciones públicas.
También puso énfasis en la gestión archivística, al señalar que la transparencia depende de que las instituciones sepan qué información generan, dónde se resguarda, cuánto tiempo debe conservarse y quién puede acceder a ella.
Recordó que la CEGAIP tenía atribuciones relacionadas con los archivos públicos del estado y advirtió que, con la transición, también deberá quedar claro quién asumirá esa responsabilidad para evitar pérdida, dispersión o falta de trazabilidad de los documentos.
Señaló que uno de los principales retos será garantizar la trazabilidad de la información: saber desde cuándo se genera o recibe un dato, quién puede acceder a él, cómo se almacena, cuánto tiempo se conserva y de qué forma se elimina.
“Cuando protegemos datos personales, protegemos personas”.
Ávalos Cedillo también cuestionó quién supervisará que las dependencias cumplan realmente con estas obligaciones una vez concluida la transición. Además, consideró problemático hablar de una autoridad garante si ésta carece de autonomía frente al poder público al que debe revisar.
“Ahorita que estamos como en el limbo, porque entre esta transición que tenemos de saber si los organismos van a seguir, que garante, se me hace todavía difícil la palabra, porque sin autonomía está complicado”.
Otro de los retos señalados fue el uso de herramientas de inteligencia artificial por parte de servidores públicos sin reglas claras sobre qué datos pueden introducirse, cómo se procesa esa información, dónde queda almacenada y quién responde si se exponen datos personales, ya que actualmente no existe una supervisión suficiente sobre estas prácticas ni sanciones claramente identificadas para los casos en que el uso de estas herramientas comprometa información sensible.
Ávalos Cedillo sostuvo además que la capacitación en ciberseguridad dentro de las dependencias sigue siendo insuficiente, incluso en aspectos básicos de higiene digital, uso institucional del correo electrónico y manejo de información sensible.
Frente a estas advertencias, Gama Basarte aseguró que el objetivo del foro es incorporar propuestas a la revisión legislativa y construir un modelo distinto al que simplemente replique la reforma federal.
“Es el diálogo, es sacar conclusiones que podamos llevar precisamente al pleno del Congreso, de la Comisión donde se va a discutir el tema”.
El diputado también prometió impulsar mecanismos para evitar reservas injustificadas de información y reiteró que la transparencia debe mantenerse como un derecho humano y no como una concesión gubernamental.
“La transparencia va a ser un eje que nos sirva para conocer a fondo el trabajo del gobierno y que quede muy claro que no es una concesión de ningún ente público, no es una concesión del gobierno federal, del estatal o municipal, sino es un derecho humano”.